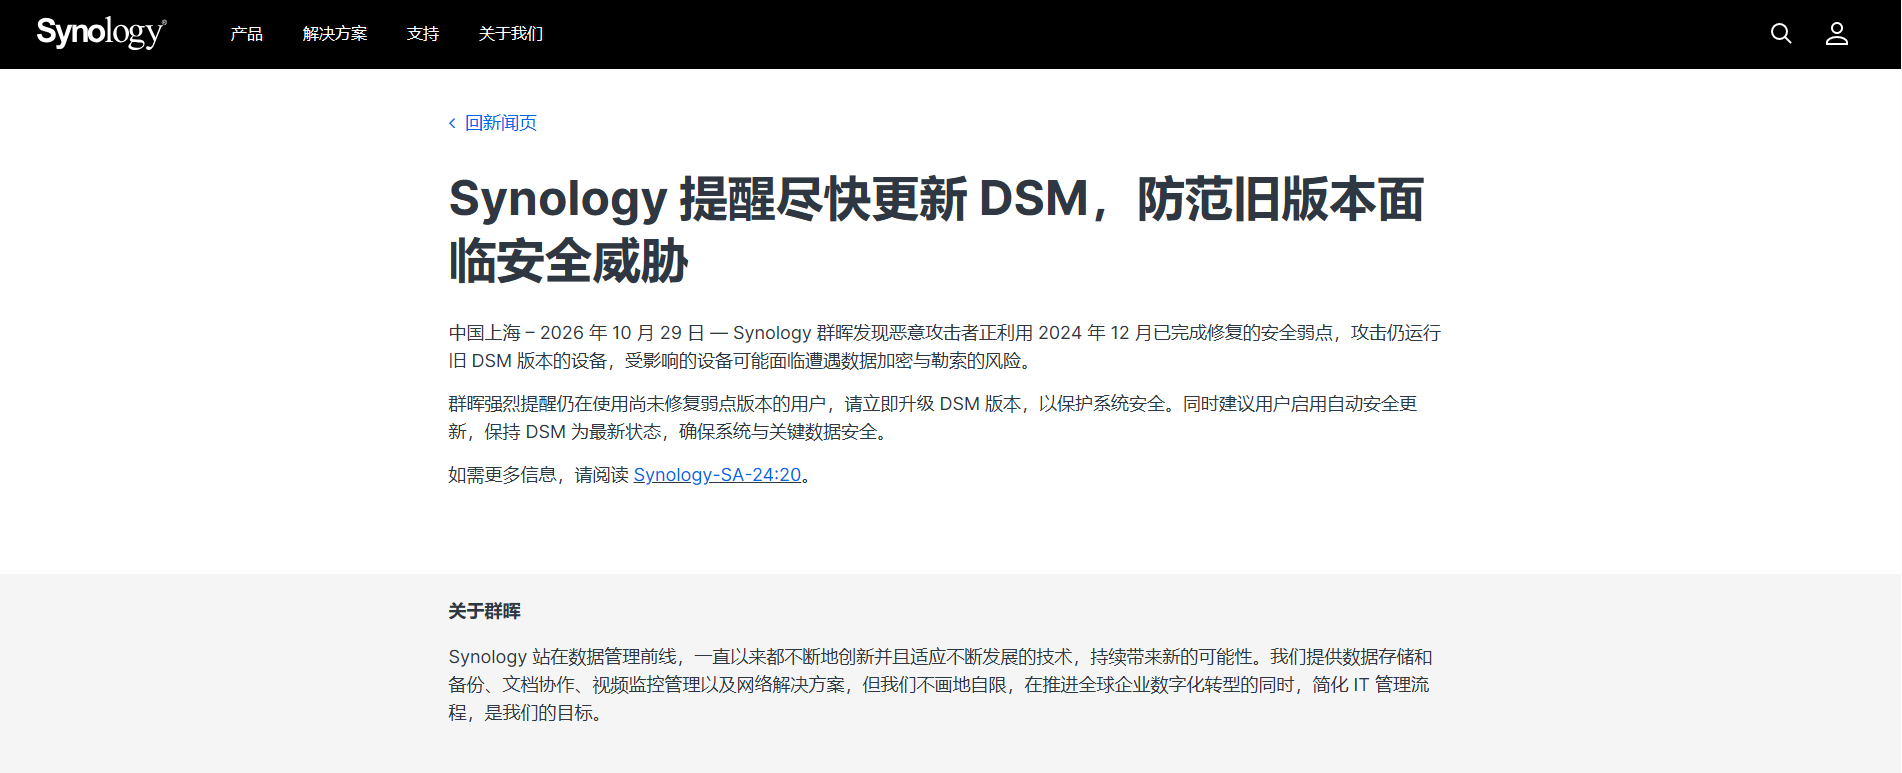
最近一段时间,不少群晖 NAS 用户遭遇了文件被加密、目录里多出一封勒索信的情况。根据 360 反勒索服务在 2026 年 10 月 29 日发布的预警,这轮攻击的幕后黑手是老牌勒索家族 Cerber 的变种 C3RB3R,而攻击的入口,是两个今年 9 月才披露的高危漏洞。
这篇文章就结合 360 的这份预警,把这次事件的来龙去脉梳理一遍,重点说清楚:攻击者到底利用了哪些漏洞、入侵后做了什么、以及普通用户该怎么防。
攻击入口:两个 1day 漏洞
360 的排查结论很明确:本轮攻击的切入点是两个高危远程漏洞——
CVE-2026-13639
CVE-2026-13684
这两个漏洞于 2026 年 9 月披露,距离攻击爆发仅一个月左右。按照 360 的说法,这是一次典型的 1day 漏洞攻击:补丁已经发布,但网络中仍有大量设备没有及时更新,很多用户甚至根本不知道这两个漏洞的存在。
从漏洞性质看,这一组漏洞(还包括 CVE-2026-13635)允许远程攻击者读/写任意文件、发起拒绝服务攻击或获取非敏感信息。对于直接暴露在公网上的 NAS 来说,这类漏洞一旦被利用,攻击者可以在无需有效账号的情况下触及设备内部。
值得一提的是,群晖在漏洞披露后第一时间(2026 年 9 月 18 日)就发布了补丁,这波更新共修复了 8 个漏洞。也就是说,只要及时更新了系统,这轮攻击的主要入口本可以被堵住。
入侵之后:Cerber 的“老三样”
漏洞只是敲门砖。C3RB3R 进入设备后的行为,依然是勒索软件的经典套路:扫描、加密、留信。
扫描系统方面,它会递归遍历目录,但会跳过 27 个特定系统目录,避免加密系统文件导致设备崩溃、影响自身继续运行。同时它会跳过常见的可执行文件、脚本以及已被加密的文件。
加密文件方面,它采用 ChaCha8 对称加密 + RSA2048 非对称加密的组合策略。每个待加密文件生成独立的 256 位密钥和 64 位 nonce,加密后再用内置 RSA 公钥封装密钥信息,附加在文件尾部。加密完成后,文件扩展名被改为 .L0CK3D。样本还附带了一份扩展名列表,列表内的文件采用完整加密,其余文件则采用区分大小写的选择性加密。
勒索信息方面,每个被加密的目录里都会留下一份名为 read-me3.txt 的勒索信,要求用户通过 Tor 浏览器访问指定的.onion 地址购买所谓的“C3rb3r Decryptor”。信中照例包含“不要自行恢复”“不要浪费时间找解决方案”之类的施压话术。
哪些设备风险最高
从 360 的描述看,这轮攻击的目标是群晖 NAS 这种运行高度定制化私有系统的硬件设备。这类环境的安全防护,高度依赖厂商提供的系统更新。补丁虽然已经发布,但未更新系统、且管理端口直接映射到公网的设备,正是攻击者最容易得手的目标。
防护建议:补丁、端口、备份
结合 360 给出的安全建议,可以归纳为几个优先级最高的动作:
尽快更新系统。检查 DSM 是否已安装 2026 年 9 月 18 日之后发布的更新,封堵上述高危漏洞。
不要把 NAS 管理端口直接映射到公网。如有外网访问需求,优先使用厂商提供的跳转业务或 VPN。
准备离线隔离备份。重要数据至少保留一份平时断开与 NAS 连接的备份,避免被勒索软件一并加密。
收紧账号与访问控制。停用默认管理员账号、设置强口令、开启两步验证和自动 IP 封锁,开启防火墙并尽量配置可信 IP 白名单。
开启快照并检查日志。启用共享文件夹快照及防篡改功能,定期查看日志中心,留意异常登录和批量文件修改。
不要支付赎金。
一点个人提醒
写这篇的起因,是身边确实有公司的 NAS 为了方便外出访问,直接把端口开到了公网。便利性和安全性之间的这个取舍,在这轮攻击面前显得格外现实。补丁、端口、离线备份这三件事,哪怕只做到前两件,风险都会下降一大截。
如果你管理的 NAS 也暴露在公网,建议今天就去看一眼系统更新状态。